Tilbage til udviklingshub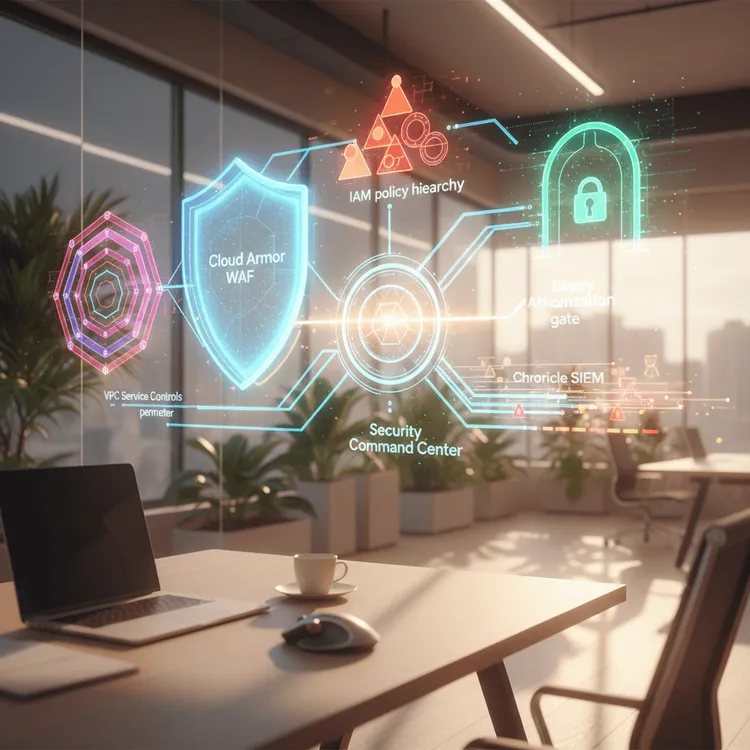
Cloud DevOps & Security
GCP Sikkerhed & Overholdelse
Omfattende GCP-sikkerheds- og overholdelsestjenester, herunder trusselsdetektion, identitetsstyring, netværkssikkerhed og rammer for lovmæssig overholdelse.
Kom i gang150+
Automatiserede pipelines
99.9%
Sikkerhedsoverholdelse
60%
Hurtigere implementeringer
SOC2
Klar til overholdelse
Servicekategori
GCP Sikkerhedsteknik
Ideel til
Organisationer, der kræver sikkerhed i virksomhedsklasse, compliance-rammer og trusselsbeskyttelse på GCP.
Tidslinje
3 – 8 weeks
Hvorfor vælge MicrocosmWorks til sikkerhed på GCP?
Sikkerhed på Google Cloud Platform kræver en dybdegående forsvarsstrategi, der omfatter identitets-, netværks-, data- og applikationslag. Vores sikkerheds-ingeniører implementerer omfattende beskyttelse ved hjælp af GCP's indbyggede sikkerhedstjenester – fra Security Command Center til trusselsdetektion til Cloud Armor til DDoS-beskyttelse. Vi sikrer, at dit GCP-miljø opfylder lovmæssige krav, samtidig med at udviklerhastigheden opretholdes gennem sikkerhedsautomatisering.
Vores GCP Sikkerheds- & Overholdelseskompetencer
- Styring af sikkerhedsposition — Implementer Security Command Center Premium for kontinuerlig trusselsdetektion, sårbarhedsscanning og overvågning af compliance.
- Identitets- og adgangsstyring — Design IAM-politikker med mindst mulige privilegier, implementer Workload Identity Federation, og konfigurer organisationspolitikker.
- Netværkssikkerhed — Implementer Cloud Armor til WAF/DDoS-beskyttelse, konfigurer VPC Service Controls, og implementer Private Google Access.
- Databeskyttelse — Krypter data i hvile og under transit, implementer Cloud DLP til opdagelse af følsomme data, og konfigurer CMEK til nøglestyring.
- Overholdelsesrammer — Opnå og oprethold SOC 2, HIPAA, PCI DSS, ISO 27001 og FedRAMP-overholdelse på GCP-infrastruktur.
- Sikkerhedsautomatisering — Byg automatiserede udbedrings-workflows, der reagerer på sikkerhedsfund uden menneskelig indgriben.
GCP-specifik teknologistak
Vores sikkerhedsimplementeringer udnytter Security Command Center til samlet trusselsstyring, Cloud Armor til edge-beskyttelse, BeyondCorp Enterprise til zero-trust adgang, Cloud IAM til identitetsstyring, VPC Service Controls til forebyggelse af dataeksfiltrering og Chronicle til sikkerhedsanalyser – hvilket giver flere lag af beskyttelse på tværs af hele dit GCP-miljø.
Hvem dette er for
Denne tjeneste er for organisationer, der håndterer følsomme data på GCP — sundhedsfirmaer, der kræver HIPAA-overholdelse, finansielle servicevirksomheder, der opfylder PCI DSS-krav, SaaS-udbydere, der forfølger SOC 2-attestering, eller enhver organisation, der skal demonstrere stærke sikkerhedskontroller over for kunder og revisorer. Hvis sikkerhed er et forretningskrav, ikke kun en best practice, sikrer vores tjenester, at du opfylder dette niveau.
Vores proces
1
Afdækning
Gennemgå nuværende sikkerhedsstatus, identificer overholdelseskrav, vurder trusselslandskabet, og dokumenter eksisterende kontroller.
2
Arkitektur
Design sikkerhedsarkitektur med dybdeforsvarskontroller, overholdelsesmapping og automatiseret udbedringsstrategi.
3
Implementering
Implementer Security Command Center, konfigurer IAM-politikker, implementer netværkskontroller og etabler sikkerhedsautomatisering.
4
Optimering
Juster detektionsregler, reducer falske positiver, forstærk konfigurationer, og valider overholdelseskontroller med penetrationstest.
5
Drift
Tilbyd løbende sikkerhedsovervågning, hændelsesrespons, overholdelsesrapportering og forbedring af sikkerhedsstatus.
Teknologisk stak
Trusselsdetektion
Security Command CenterChronicleCloud ArmorWeb Security Scanner
Identitet og adgang
Cloud IAMWorkload IdentityBeyondCorpOrganization Policies
Databeskyttelse
Cloud DLPCloud KMSVPC Service ControlsCloud HSM
Netværkssikkerhed
Cloud ArmorCloud FirewallPrivate Google AccessCloud NAT
Industrier vi betjener
Finansielle tjenesterSundhedssektorenSaaSOffentlig sektorE-handelVirksomheder
Har du brug for GCP Sikkerhed & Overholdelse?
Lad os sikre dit GCP-miljø og etablere compliance-rammer, der tilfredsstiller revisorer og beskytter din forretning.
Ofte stillede spørgsmål
MicrocosmWorks implementerer Security Command Center til trusselsdetektion, VPC Service Controls til forebyggelse af dataudstrømning, Cloud Armor til DDoS- og WAF-beskyttelse, IAM med Workload Identity Federation og Chronicle SIEM til sikkerhedsanalyser.
Ja, MicrocosmWorks konfigurerer GCP-miljøer til SOC 2-, HIPAA-, PCI DSS- og FedRAMP-overholdelse ved hjælp af Organization Policies, VPC Service Controls, Cloud KMS til kryptering og Assured Workloads til krav i regulerede brancher.
GCP sikkerheds- og compliance-rådgivning er tilgængelig til $25-$50/time og inkluderer vurderinger af sikkerhedsstatus, konfiguration af Security Command Center, implementering af VPC Service Controls samt tilpasning til compliance-rammeværk.
Ja, vi designer og implementerer VPC Service Controls-perimetre omkring følsomme GCP-projekter, konfigurerer adgangsniveauer og ind-/udgangspolitikker, og implementerer bro-perimetre for kontrolleret kommunikation på tværs af projekter for at forhindre data exfiltration.
Vi implementerer least-privilege IAM ved brug af brugerdefinerede roller, Workload Identity Federation for at eliminere service account keys, IAM Conditions for kontekstbevidst adgang, og IAM Recommender for kontinuerlig permission right-sizing på tværs af din GCP-organisation.