Zurück zum Entwicklungs-Hub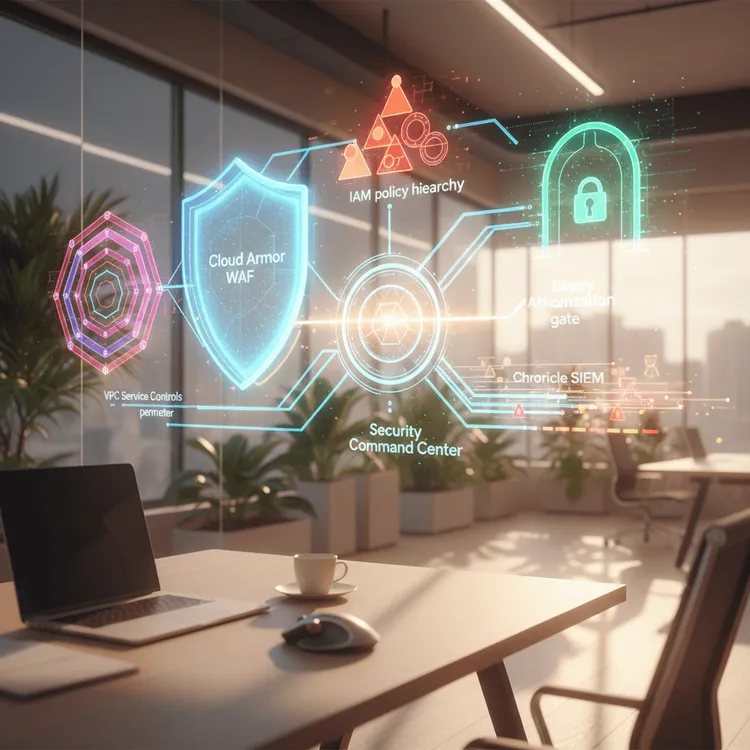
Cloud DevOps & Security
GCP-Sicherheit & Compliance
Umfassende GCP-Sicherheits- und Compliance-Services, einschließlich Bedrohungserkennung, Identitätsmanagement, Netzwerksicherheit und regulatorischer Compliance-Frameworks.
Loslegen150+
Automatisierte Pipelines
99.9%
Sicherheits-Compliance
60%
Schnellere Bereitstellungen
SOC2
Compliance-fähig
Dienstleistungskategorie
GCP-Sicherheits-Engineering
Ideal für
Organisationen, die unternehmensweite Sicherheit, Compliance-Frameworks und Bedrohungsschutz auf GCP benötigen.
Zeitrahmen
3 – 8 Wochen

Warum MicrocosmWorks für Sicherheit auf GCP wählen?
Sicherheit auf der Google Cloud Platform erfordert einen Defense-in-Depth-Ansatz, der Identitäts-, Netzwerk-, Daten- und Anwendungsebenen umfasst. Unsere Sicherheitsingenieure implementieren umfassenden Schutz unter Verwendung der nativen Sicherheitsdienste von GCP – vom Security Command Center für die Bedrohungserkennung bis zu Cloud Armor für den DDoS-Schutz. Wir stellen sicher, dass Ihre GCP-Umgebung die regulatorischen Anforderungen erfüllt, während gleichzeitig die Entwicklergeschwindigkeit durch Sicherheitsautomatisierung aufrechterhalten wird.

Unsere GCP-Sicherheits- & Compliance-Fähigkeiten
- Security Posture Management — Implementieren Sie Security Command Center Premium für kontinuierliche Bedrohungserkennung, Schwachstellen-Scans und Compliance-Monitoring.
- Identitäts- & Zugriffsmanagement — Entwerfen Sie IAM-Richtlinien mit den geringsten Rechten, implementieren Sie Workload Identity Federation und konfigurieren Sie Organization Policies.
- Netzwerksicherheit — Stellen Sie Cloud Armor für WAF/DDoS-Schutz bereit, konfigurieren Sie VPC Service Controls und implementieren Sie Private Google Access.
- Datenschutz — Verschlüsseln Sie Daten im Ruhezustand und während der Übertragung, implementieren Sie Cloud DLP zur Erkennung sensibler Daten und konfigurieren Sie CMEK für das Schlüsselmanagement.
- Compliance-Frameworks — Erreichen und Aufrechterhalten von SOC 2, HIPAA, PCI DSS, ISO 27001 und FedRAMP-Compliance auf der GCP-Infrastruktur.
- Sicherheitsautomatisierung — Erstellen Sie automatisierte Korrektur-Workflows, die ohne menschliches Eingreifen auf Sicherheitsfeststellungen reagieren.
GCP-spezifischer Technologie-Stack
Unsere Sicherheitsimplementierungen nutzen Security Command Center für einheitliches Bedrohungsmanagement, Cloud Armor für den Edge-Schutz, BeyondCorp Enterprise für Zero-Trust-Zugriff, Cloud IAM für Identitäts-Governance, VPC Service Controls zur Verhinderung von Datenexfiltration und Chronicle für Sicherheitsanalysen – und bieten so mehrere Schutzschichten in Ihrer gesamten GCP-Umgebung.
Für wen dies ist
Dieser Service richtet sich an Organisationen, die sensible Daten auf GCP verarbeiten – Gesundheitsunternehmen, die HIPAA-Compliance benötigen, Finanzdienstleister, die PCI DSS-Anforderungen erfüllen, SaaS-Anbieter, die eine SOC 2-Bescheinigung anstreben, oder jede Organisation, die Kunden und Prüfern starke Sicherheitskontrollen demonstrieren muss. Wenn Sicherheit eine Geschäftsanforderung und nicht nur eine Best Practice ist, stellen unsere Services sicher, dass Sie diese Anforderung erfüllen.
Unser Prozess
1
Analyse
Überprüfung der aktuellen Sicherheitslage, Ermittlung der Compliance-Anforderungen, Bewertung der Bedrohungslandschaft und Dokumentation bestehender Kontrollen.
2
Architektur
Entwurf der Sicherheitsarchitektur mit gestuften Sicherheitskontrollen (Defense-in-Depth), Compliance-Abbildung und automatisierter Korrekturstrategie.
3
Implementierung
Bereitstellung von Security Command Center, Konfiguration von IAM-Richtlinien, Implementierung von Netzwerkkontrollen und Etablierung von Sicherheitsautomatisierung.
4
Optimierung
Optimierung von Erkennungsregeln, Reduzierung von Fehlalarmen, Härtung von Konfigurationen und Validierung von Compliance-Kontrollen mittels Penetrationstests.
5
Betrieb
Bereitstellung von kontinuierlicher Sicherheitsüberwachung, Reaktion auf Vorfälle, Compliance-Berichterstattung und Verbesserung der Sicherheitslage.
Technologie-Stack
Bedrohungserkennung
Security Command CenterChronicleCloud ArmorWeb Security Scanner
Identität & Zugriff
Cloud IAMWorkload IdentityBeyondCorpOrganization Policies
Datenschutz
Cloud DLPCloud KMSVPC Service ControlsCloud HSM
Netzwerksicherheit
Cloud ArmorCloud FirewallPrivate Google AccessCloud NAT
Branchen, die wir bedienen
FinanzdienstleistungenGesundheitswesenSaaSRegierungE-CommerceUnternehmen
Benötigen Sie GCP-Sicherheit & Compliance?
Lassen Sie uns Ihre GCP-Umgebung sichern und Compliance-Frameworks etablieren, die Prüfer zufriedenstellen und Ihr Geschäft schützen.
Häufig gestellte Fragen
MicrocosmWorks implementiert Security Command Center zur Bedrohungserkennung, VPC Service Controls zur Verhinderung von Datenexfiltration, Cloud Armor für DDoS- und WAF-Schutz, IAM mit Workload Identity Federation und Chronicle SIEM für Sicherheitsanalysen.
Ja, MicrocosmWorks konfiguriert GCP-Umgebungen für die SOC 2-, HIPAA-, PCI DSS- und FedRAMP-Konformität unter Verwendung von Organization Policies, VPC Service Controls, Cloud KMS für die Verschlüsselung und Assured Workloads für Anforderungen regulierter Branchen.
GCP-Sicherheits- und Compliance-Beratung ist für $25-$50/Stunde verfügbar, umfassend Security Posture Assessments, die Konfiguration des Security Command Center, die Implementierung von VPC Service Controls und Compliance Framework Alignment.
Ja, wir entwerfen und implementieren VPC Service Controls Perimeter um sensible GCP-Projekte herum, konfigurieren Zugriffsstufen und Ingress-/Egress-Richtlinien und implementieren Brücken-Perimeter für eine kontrollierte projektübergreifende Kommunikation, um Datenexfiltration zu verhindern.
Wir implementieren Least-Privilege IAM mithilfe benutzerdefinierter Rollen, Workload Identity Federation, um Dienstkontoschlüssel zu eliminieren, IAM Conditions für kontextsensitiven Zugriff und IAM Recommender für die kontinuierliche Berechtigungsoptimierung in Ihrer gesamten GCP-Organisation.