Bumalik sa Development Hub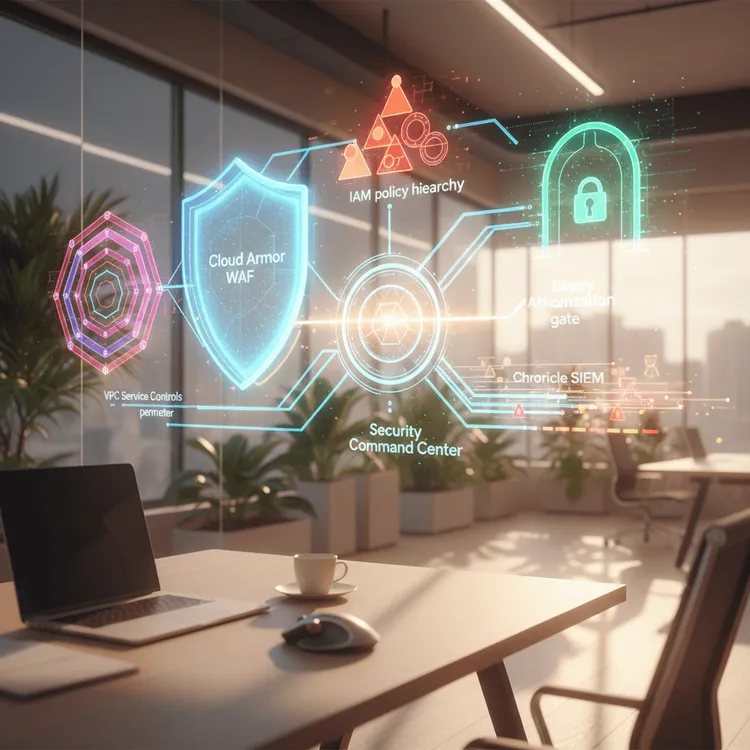
Cloud DevOps & Security
GCP Seguridad at Pagsunod
Komprehensibong serbisyo sa seguridad at pagsunod sa GCP kabilang ang pagtuklas ng banta, pamamahala ng identity, seguridad ng network, at mga balangkas ng pagsunod sa regulasyon.
Magsimula150+
Mga Pipeline na Awtomatiko
99.9%
Security Compliance
60%
Mas Mabilis na Pag-deploy
SOC2
Handa sa Compliance
Kategorya ng Serbisyo
GCP Security Engineering
Perpekto Para sa
Mga organisasyong nangangailangan ng enterprise-grade security, compliance frameworks, at threat protection sa GCP.
Takdang Panahon
3 – 8 linggo

Bakit Pipiliin ang MicrocosmWorks para sa Seguridad sa GCP?
Ang seguridad sa Google Cloud Platform ay nangangailangan ng isang defense-in-depth na diskarte na sumasaklaw sa mga layer ng identity, network, data, at application. Ang aming mga security engineer ay nagpapatupad ng komprehensibong proteksyon gamit ang mga native na serbisyo ng seguridad ng GCP — mula sa Security Command Center para sa threat detection hanggang sa Cloud Armor para sa DDoS protection. Tinitiyak namin na ang iyong GCP environment ay sumusunod sa mga regulatory requirement habang pinapanatili ang developer velocity sa pamamagitan ng security automation.
Ang Aming Mga Kakayahan sa Seguridad at Pagsunod sa GCP
- Pamamahala ng Security Posture — Ipatupad ang Security Command Center Premium para sa tuluy-tuloy na threat detection, vulnerability scanning, at compliance monitoring.
- Pamamahala ng Identity at Access — Magdisenyo ng least-privilege IAM policies, ipatupad ang Workload Identity Federation, at i-configure ang organization policies.
- Seguridad ng Network — I-deploy ang Cloud Armor para sa WAF/DDoS protection, i-configure ang VPC Service Controls, at ipatupad ang Private Google Access.
- Proteksyon ng Data — I-encrypt ang data at rest at in transit, ipatupad ang Cloud DLP para sa sensitive data discovery, at i-configure ang CMEK para sa key management.
- Mga Balangkas ng Pagsunod — Makamit at mapanatili ang SOC 2, HIPAA, PCI DSS, ISO 27001, at FedRAMP compliance sa GCP infrastructure.
- Security Automation — Bumuo ng automated remediation workflows na tumutugon sa mga security findings nang walang interbensyon ng tao.
GCP-Specific Technology Stack
Ang aming mga implementasyon ng seguridad ay gumagamit ng Security Command Center para sa unified threat management, Cloud Armor para sa edge protection, BeyondCorp Enterprise para sa zero-trust access, Cloud IAM para sa identity governance, VPC Service Controls para sa data exfiltration prevention, at Chronicle para sa security analytics — na nagbibigay ng maraming layer ng proteksyon sa buong iyong GCP environment.
Para Kanino Ito
Ang serbisyong ito ay para sa mga organisasyong humahawak ng sensitive data sa GCP — mga healthcare companies na nangangailangan ng HIPAA compliance, mga financial services firms na sumusunod sa PCI DSS requirements, mga SaaS providers na naghahangad ng SOC 2 attestation, o anumang organisasyon na kailangang magpakita ng matibay na security controls sa mga customer at auditor. Kung ang seguridad ay isang business requirement, hindi lang isang best practice, tinitiyak ng aming mga serbisyo na matutugunan mo ang pamantayan na iyon.
Aming Proseso
1
Pagtuklas
I-audit ang kasalukuyang postura ng seguridad, tukuyin ang mga kinakailangan sa compliance, suriin ang landscape ng banta, at idokumento ang mga umiiral na kontrol.
2
Arkitektura
Magdisenyo ng arkitektura ng seguridad na may defense-in-depth controls, compliance mapping, at awtomatikong remediation strategy.
3
Implementasyon
I-deploy ang Security Command Center, i-configure ang mga IAM policies, ipatupad ang network controls, at itatag ang seguridad automation.
4
Optimisasyon
I-tune ang detection rules, bawasan ang false positives, patibayin ang mga configuration, at patunayan ang compliance controls gamit ang penetration testing.
5
Operasyon
Magbigay ng patuloy na security monitoring, incident response, compliance reporting, at pagpapabuti ng postura ng seguridad.
Teknolohiyang Stack
Pagtuklas ng Banta
Security Command CenterChronicleCloud ArmorWeb Security Scanner
Pagkakakilanlan at Pag-access
Cloud IAMWorkload IdentityBeyondCorpOrganization Policies
Proteksyon ng Data
Cloud DLPCloud KMSVPC Service ControlsCloud HSM
Seguridad ng Network
Cloud ArmorCloud FirewallPrivate Google AccessCloud NAT
Mga Industriyang Aming Pinaglilingkuran
Serbisyong PinansyalPangangalaga sa KalusuganSaaSGobyernoE-CommerceEnterprise
Kailangan ng GCP Security at Pagsunod?
Hayaan kaming panatilihin ang seguridad ng iyong GCP environment at magtatag ng compliance frameworks na nakakasiya sa mga auditor at nagpoprotekta sa iyong negosyo.
Mga Madalas Itanong
Ipinapatupad ng MicrocosmWorks ang Security Command Center para sa pagtukoy ng banta, VPC Service Controls para sa pagpigil ng data exfiltration, Cloud Armor para sa proteksyon laban sa DDoS at WAF, IAM kasama ang Workload Identity Federation, at Chronicle SIEM para sa seguridad analytics.
Oo, nagko-configure ang MicrocosmWorks ng mga GCP environments para sa SOC 2, HIPAA, PCI DSS, at FedRAMP compliance gamit ang Organization Policies, VPC Service Controls, Cloud KMS para sa encryption, at Assured Workloads para sa mga kinakailangan ng regulated na industriya.
Ang GCP security at compliance consulting ay available sa $25-$50 bawat oras, na sumasaklaw sa security posture assessments, konfigurasyon ng Security Command Center, pagpapatupad ng VPC Service Controls, at pagkakahanay sa compliance framework.
Oo, kami ay nagdidisenyo at nagdedeploy ng mga perimeter ng VPC Service Controls sa paligid ng mga sensitibong proyekto sa GCP, nagko-configure ng mga access level at mga patakaran sa ingress/egress, at nagpapatupad ng mga bridge perimeter para sa kontroladong komunikasyon sa pagitan ng mga proyekto upang maiwasan ang data exfiltration.
Nagpapatupad kami ng least-privilege IAM gamit ang mga custom role, Workload Identity Federation upang alisin ang mga service account key, IAM Conditions para sa context-aware access, at IAM Recommender para sa tuluy-tuloy na permission right-sizing sa buong iyong GCP organisasyon.