العودة إلى مركز التطوير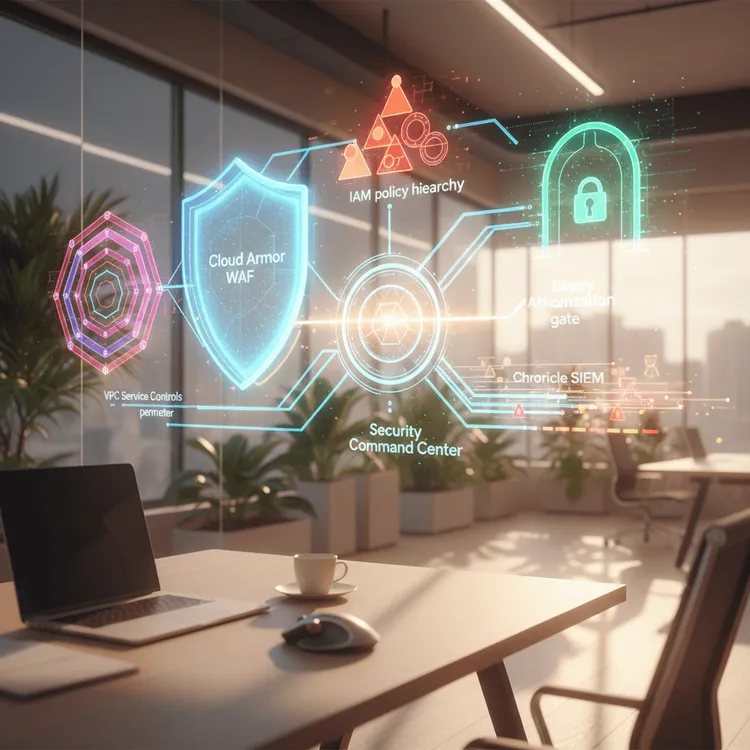
Cloud DevOps & Security
أمان وامتثال GCP
خدمات شاملة للأمان والامتثال على GCP تشمل اكتشاف التهديدات، إدارة الهوية، أمان الشبكة، وأطر الامتثال التنظيمي.
ابدأ الآن15+
Pipelines Automated
99.9%
Security Compliance
60%
Faster Deployments
SOC2
Compliance Ready
فئة الخدمة
هندسة أمان GCP
مثالي لـ
المنظمات التي تتطلب أمانًا على مستوى المؤسسة، أطر الامتثال، وحماية التهديدات على GCP.
الجدول الزمني
3 – 8 أسابيع
لماذا تختار MicrocosmWorks للأمان على GCP؟
يتطلب الأمان على Google Cloud Platform نهجًا دفاعيًا شاملاً يغطي طبقات الهوية، الشبكة، البيانات، والتطبيقات. يقوم مهندسونا الأمنيون بتطبيق حماية شاملة باستخدام خدمات الأمان الأصلية لـ GCP — من Security Command Center لاكتشاف التهديدات إلى Cloud Armor لحماية DDoS. نضمن أن بيئة GCP الخاصة بك تفي بالمتطلبات التنظيمية مع الحفاظ على سرعة المطورين من خلال أتمتة الأمان.
قدراتنا في الأمان والامتثال على GCP
- إدارة وضع الأمان — تنفيذ Security Command Center Premium لاكتشاف التهديدات بشكل مستمر، فحص الثغرات، ومراقبة الامتثال.
- إدارة الهوية والوصول — تصميم سياسات IAM بأقل امتياز، تنفيذ Workload Identity Federation، وتكوين سياسات المنظمة.
- أمان الشبكة — نشر Cloud Armor لحماية WAF/DDoS، تكوين VPC Service Controls، وتنفيذ Private Google Access.
- حماية البيانات — تشفير البيانات في حالة السكون وفي النقل، تنفيذ Cloud DLP لاكتشاف البيانات الحساسة، وتكوين CMEK لإدارة المفاتيح.
- أطر الامتثال — تحقيق والحفاظ على امتثال SOC 2، HIPAA، PCI DSS، ISO 27001، وFedRAMP على بنية GCP التحتية.
- أتمتة الأمان — بناء تدفقات عمل تلقائية للتصحيح تستجيب لاكتشافات الأمان دون تدخل بشري.
تقنية مخصصة لـ GCP
تعتمد تطبيقات الأمان لدينا على Security Command Center لإدارة التهديدات الموحدة، Cloud Armor لحماية الحافة، BeyondCorp Enterprise للوصول بدون ثقة، Cloud IAM لحوكمة الهوية، VPC Service Controls لمنع تسرب البيانات، وChronicle لتحليلات الأمان — مما يوفر طبقات متعددة من الحماية عبر بيئة GCP بأكملها.
لمن هذا مخصص
هذه الخدمة مخصصة للمنظمات التي تتعامل مع بيانات حساسة على GCP — شركات الرعاية الصحية التي تتطلب امتثال HIPAA، شركات الخدمات المالية التي تفي بمتطلبات PCI DSS، مقدمو SaaS الذين يسعون للحصول على شهادة SOC 2، أو أي منظمة تحتاج إلى إظهار ضوابط أمان قوية للعملاء والمدققين. إذا كان الأمان مطلبًا تجاريًا وليس مجرد ممارسة جيدة، فإن خدماتنا تضمن لك تحقيق ذلك.
عمليتنا
1
Discovery
Audit current security posture, identify compliance requirements, assess threat landscape, and document existing controls.
2
Architecture
Design security architecture with defense-in-depth controls, compliance mapping, and automated remediation strategy.
3
Implementation
Deploy Security Command Center, configure IAM policies, implement network controls, and establish security automation.
4
Optimization
Tune detection rules, reduce false positives, harden configurations, and validate compliance controls with penetration testing.
5
Operations
Provide ongoing security monitoring, incident response, compliance reporting, and security posture improvement.
المكدس التقني
Threat Detection
Security Command CenterChronicleCloud ArmorWeb Security Scanner
Identity & Access
Cloud IAMWorkload IdentityBeyondCorpOrganization Policies
Data Protection
Cloud DLPCloud KMSVPC Service ControlsCloud HSM
Network Security
Cloud ArmorCloud FirewallPrivate Google AccessCloud NAT
القطاعات التي نخدمها
Financial ServicesHealthcareSaaSGovernmentE-CommerceEnterprise
هل تحتاج إلى أمان وامتثال GCP؟
دعنا نؤمن بيئة GCP الخاصة بك وننشئ أطر الامتثال التي ترضي المدققين وتحمي عملك.
الأسئلة الشائعة
تنفذ MicrocosmWorks خدمات Security Command Center للكشف عن التهديدات، و VPC Service Controls لمنع تسرب البيانات، و Cloud Armor لحماية DDoS و WAF، و IAM مع Workload Identity Federation، و Chronicle SIEM لتحليلات الأمان.
نعم، تقوم MicrocosmWorks بتكوين بيئات GCP لتحقيق امتثال SOC 2 و HIPAA و PCI DSS و FedRAMP باستخدام Organization Policies و VPC Service Controls و Cloud KMS للتشفير، و Assured Workloads لمتطلبات الصناعات الخاضعة للتنظيم.
استشارات أمان وامتثال GCP متاحة بسعر 25-50 دولارًا في الساعة، وتغطي تقييمات الوضع الأمني، وتكوين Security Command Center، وتنفيذ VPC Service Controls، ومواءمة أطر الامتثال.
نعم، نقوم بتصميم ونشر محيطات VPC Service Controls حول مشاريع GCP الحساسة، ونقوم بتكوين مستويات الوصول وسياسات الدخول/الخروج، وننفذ محيطات جسرية لاتصال متحكم به عبر المشاريع لمنع تسرب البيانات.
نحن نطبق مبدأ الامتياز الأقل في IAM باستخدام أدوار مخصصة، و Workload Identity Federation للقضاء على مفاتيح حسابات الخدمة، و IAM Conditions للوصول الواعي بالسياق، و IAM Recommender لضبط حجم الأذونات بشكل مستمر عبر مؤسستك على GCP.