Retour au Hub de développement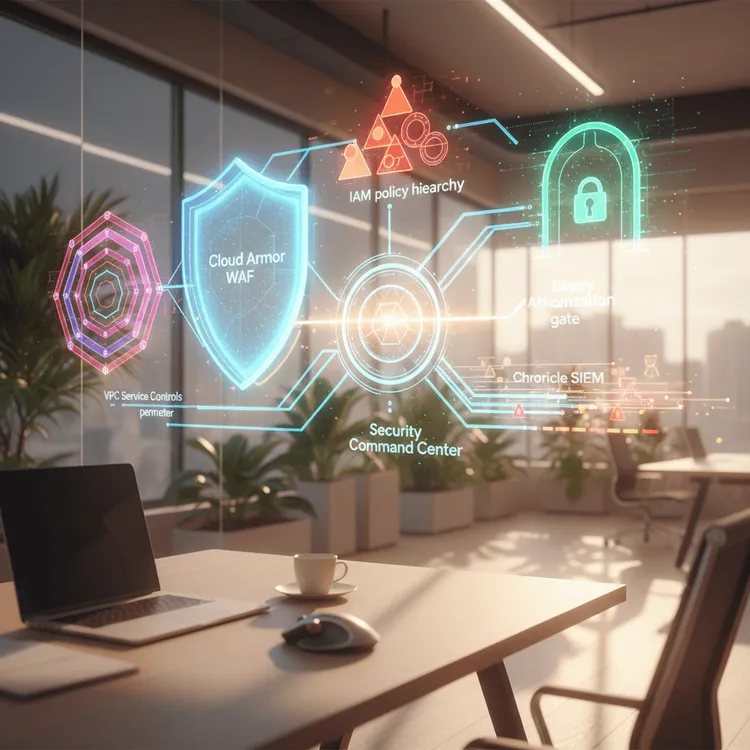
Cloud DevOps & Security
Sécurité et conformité GCP
Services complets de sécurité et de conformité GCP, incluant la détection des menaces, la gestion des identités, la sécurité réseau et les cadres de conformité réglementaire.
Commencer150+
Pipelines automatisés
99.9%
Security Compliance
60%
Déploiements plus rapides
SOC2
Prêt pour la Compliance
Catégorie de service
Ingénierie de la sécurité GCP
Idéal pour
Organisations nécessitant une sécurité de niveau entreprise, des cadres de conformité et une protection contre les menaces sur GCP.
Chronologie
3 à 8 semaines

Pourquoi choisir MicrocosmWorks pour la sécurité sur GCP ?
La sécurité sur Google Cloud Platform exige une approche de défense en profondeur englobant les couches d'identité, de réseau, de données et d'application. Nos ingénieurs en sécurité mettent en œuvre une protection complète en utilisant les services de sécurité natifs de GCP — du Security Command Center pour la détection des menaces à Cloud Armor pour la protection DDoS. Nous nous assurons que votre environnement GCP respecte les exigences réglementaires tout en maintenant la vélocité des développeurs grâce à l'automatisation de la sécurité.
Nos capacités en matière de sécurité et de conformité GCP
- Gestion de la posture de sécurité — Implémenter Security Command Center Premium pour la détection continue des menaces, l'analyse des vulnérabilités et la surveillance de la conformité.
- Gestion des identités et des accès — Concevoir des politiques IAM de moindre privilège, implémenter Workload Identity Federation et configurer les politiques d'organisation.
- Sécurité réseau — Déployer Cloud Armor pour la protection WAF/DDoS, configurer VPC Service Controls et implémenter Private Google Access.
- Protection des données — Chiffrer les données au repos et en transit, implémenter Cloud DLP pour la découverte des données sensibles et configurer CMEK pour la gestion des clés.
- Cadres de conformité — Atteindre et maintenir la conformité SOC 2, HIPAA, PCI DSS, ISO 27001 et FedRAMP sur l'infrastructure GCP.
- Automatisation de la sécurité — Construire des workflows de remédiation automatisée qui répondent aux constatations de sécurité sans intervention humaine.
Pile technologique spécifique à GCP
Nos implémentations de sécurité tirent parti de Security Command Center pour la gestion unifiée des menaces, de Cloud Armor pour la protection des bords, de BeyondCorp Enterprise pour l'accès zero-trust, de Cloud IAM pour la gouvernance des identités, de VPC Service Controls pour la prévention de l'exfiltration des données, et de Chronicle pour l'analyse de sécurité — offrant de multiples couches de protection sur l'ensemble de votre environnement GCP.
À qui s'adresse ce service
Ce service s'adresse aux organisations traitant des données sensibles sur GCP — entreprises de santé nécessitant la conformité HIPAA, entreprises de services financiers respectant les exigences PCI DSS, fournisseurs SaaS recherchant l'attestation SOC 2, ou toute organisation qui doit démontrer des contrôles de sécurité solides à ses clients et auditeurs. Si la sécurité est une exigence commerciale, et non seulement une bonne pratique, nos services vous garantissent d'atteindre cet objectif.
Notre processus
1
Découverte
Auditer la posture de sécurité actuelle, identifier les exigences de Compliance, évaluer le paysage des menaces et documenter les contrôles existants.
2
Architecture
Concevoir une architecture de sécurité avec des contrôles de défense en profondeur, une cartographie de la Compliance et une stratégie de remédiation automatisée.
3
Implémentation
Déployer Security Command Center, configurer les politiques IAM, implémenter les contrôles réseau et établir l'automatisation de la sécurité.
4
Optimisation
Affiner les règles de détection, réduire les faux positifs, renforcer les configurations et valider les contrôles de Compliance avec des penetration tests.
5
Opérations
Assurer une surveillance continue de la sécurité, la réponse aux incidents, le reporting de Compliance et l'amélioration de la posture de sécurité.
Pile technologique
Détection des menaces
Security Command CenterChronicleCloud ArmorWeb Security Scanner
Identité et Accès
Cloud IAMWorkload IdentityBeyondCorpOrganization Policies
Protection des données
Cloud DLPCloud KMSVPC Service ControlsCloud HSM
Sécurité Réseau
Cloud ArmorCloud FirewallPrivate Google AccessCloud NAT
Industries que nous servons
Services financiersSantéSaaSGouvernementE-CommerceEntreprise
Besoin de sécurité et de conformité GCP ?
Laissez-nous sécuriser votre environnement GCP et établir des cadres de conformité qui satisfont les auditeurs et protègent votre entreprise.
Questions fréquemment posées
MicrocosmWorks implémente Security Command Center pour la détection des menaces, VPC Service Controls pour la prévention de l'exfiltration de données, Cloud Armor pour la protection DDoS et WAF, IAM avec Workload Identity Federation, et Chronicle SIEM pour l'analyse de sécurité.
Oui, MicrocosmWorks configure les environnements GCP pour la conformité SOC 2, HIPAA, PCI DSS et FedRAMP en utilisant les Organization Policies, les VPC Service Controls, Cloud KMS pour le chiffrement, et les Assured Workloads pour les exigences des industries réglementées.
Le conseil en sécurité et conformité GCP est disponible à $25-$50/heure, couvrant les évaluations de la posture de sécurité, la configuration de Security Command Center, la mise en œuvre des VPC Service Controls et l'alignement aux cadres de conformité.
Oui, nous concevons et déployons des périmètres VPC Service Controls autour de projets GCP sensibles, configurons les niveaux d'accès et les politiques d'ingress/egress, et mettons en œuvre des périmètres de pont pour une communication inter-projets contrôlée afin de prévenir l'exfiltration de données.
Nous mettons en œuvre l'IAM à moindre privilège en utilisant des rôles personnalisés, Workload Identity Federation pour éliminer les service account keys, IAM Conditions pour un accès sensible au contexte, et IAM Recommender pour l'ajustement continu des autorisations au sein de votre organisation GCP.