Kembali ke Hub Pengembangan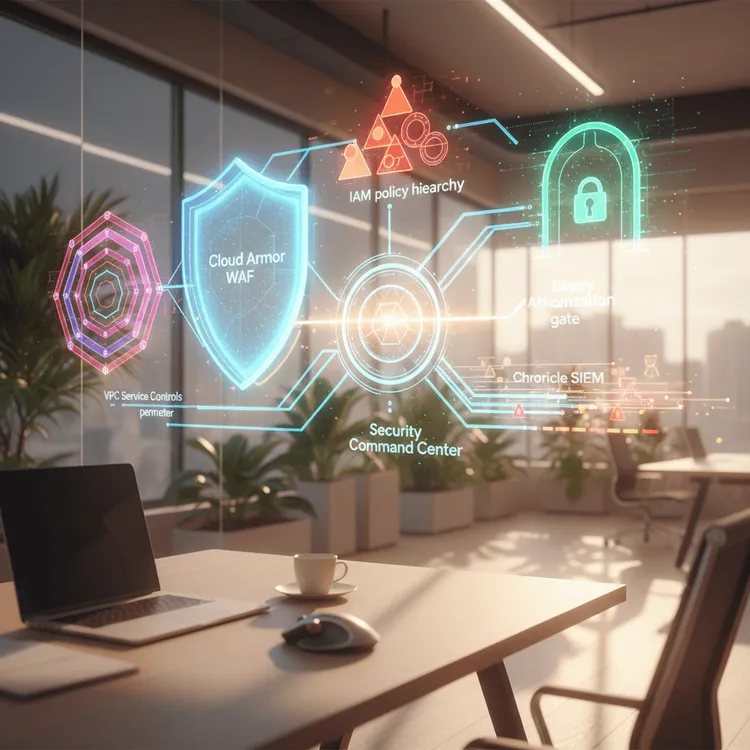
Cloud DevOps & Security
Keamanan & Kepatuhan GCP
Layanan keamanan dan kepatuhan GCP yang komprehensif termasuk deteksi ancaman, manajemen identitas, keamanan jaringan, dan kerangka kerja kepatuhan regulasi.
Mulai150+
Pipelines Automated
99.9%
Security Compliance
60%
Faster Deployments
SOC2
Compliance Ready
Kategori Layanan
Rekayasa Keamanan GCP
Ideal Untuk
Organisasi yang membutuhkan keamanan tingkat enterprise, kerangka kerja kepatuhan, dan perlindungan ancaman di GCP.
Jangka Waktu
3 – 8 minggu

Mengapa Memilih MicrocosmWorks untuk Keamanan di GCP?
Keamanan di Google Cloud Platform menuntut pendekatan pertahanan berlapis yang mencakup lapisan identitas, jaringan, data, dan aplikasi. Insinyur keamanan kami menerapkan perlindungan komprehensif menggunakan layanan keamanan bawaan GCP — mulai dari Security Command Center untuk deteksi ancaman hingga Cloud Armor untuk perlindungan DDoS. Kami memastikan lingkungan GCP Anda memenuhi persyaratan regulasi sambil menjaga kecepatan pengembang melalui otomatisasi keamanan.
Kemampuan Keamanan & Kepatuhan GCP Kami
- Manajemen Postur Keamanan — Terapkan Security Command Center Premium untuk deteksi ancaman berkelanjutan, pemindaian kerentanan, dan pemantauan kepatuhan.
- Manajemen Identitas & Akses — Rancang IAM policies dengan hak istimewa terkecil, terapkan Workload Identity Federation, dan konfigurasikan organization policies.
- Keamanan Jaringan — Terapkan Cloud Armor untuk perlindungan WAF/DDoS, konfigurasikan VPC Service Controls, dan implementasikan Private Google Access.
- Perlindungan Data — Enkripsi data at rest dan in transit, terapkan Cloud DLP untuk penemuan data sensitif, dan konfigurasikan CMEK untuk manajemen kunci.
- Kerangka Kerja Kepatuhan — Capai dan pertahankan kepatuhan SOC 2, HIPAA, PCI DSS, ISO 27001, dan FedRAMP pada infrastruktur GCP.
- Otomatisasi Keamanan — Bangun alur kerja remediasi otomatis yang merespons temuan keamanan tanpa intervensi manusia.
Tumpukan Teknologi Khusus GCP
Implementasi keamanan kami memanfaatkan Security Command Center untuk manajemen ancaman terpadu, Cloud Armor untuk perlindungan edge, BeyondCorp Enterprise untuk akses zero-trust, Cloud IAM untuk tata kelola identitas, VPC Service Controls untuk pencegahan eksfiltrasi data, dan Chronicle untuk analisis keamanan — menyediakan beberapa lapisan perlindungan di seluruh lingkungan GCP Anda.
Untuk Siapa Layanan Ini?
Layanan ini ditujukan bagi organisasi yang menangani data sensitif di GCP — perusahaan layanan kesehatan yang membutuhkan kepatuhan HIPAA, perusahaan jasa keuangan yang memenuhi persyaratan PCI DSS, penyedia SaaS yang mengejar atestasi SOC 2, atau organisasi mana pun yang perlu menunjukkan kontrol keamanan yang kuat kepada pelanggan dan auditor. Jika keamanan adalah persyaratan bisnis, bukan hanya praktik terbaik, layanan kami memastikan Anda memenuhi standar tersebut.
Proses Kami
1
Penemuan
Audit postur keamanan saat ini, identifikasi persyaratan Compliance, nilai lanskap ancaman, dan dokumentasikan kontrol yang ada.
2
Arsitektur
Rancang arsitektur keamanan dengan kontrol pertahanan berlapis, pemetaan Compliance, dan strategi remediasi otomatis.
3
Implementasi
Terapkan Security Command Center, konfigurasi kebijakan IAM, implementasikan kontrol jaringan, dan bangun otomatisasi keamanan.
4
Optimasi
Sesuaikan aturan deteksi, kurangi positif palsu, perkuat konfigurasi, dan validasi kontrol Compliance dengan pengujian penetrasi.
5
Operasi
Sediakan pemantauan keamanan berkelanjutan, respons insiden, pelaporan Compliance, dan peningkatan postur keamanan.
Tumpukan Teknologi
Deteksi Ancaman
Security Command CenterChronicleCloud ArmorWeb Security Scanner
Identitas & Akses
Cloud IAMWorkload IdentityBeyondCorpOrganization Policies
Perlindungan Data
Cloud DLPCloud KMSVPC Service ControlsCloud HSM
Keamanan Jaringan
Cloud ArmorCloud FirewallPrivate Google AccessCloud NAT
Industri yang Kami Layani
Layanan KeuanganKesehatanSaaSPemerintahE-CommerceKorporasi
Butuh Keamanan & Kepatuhan GCP?
Biarkan kami mengamankan lingkungan GCP Anda dan membangun kerangka kerja kepatuhan yang memuaskan auditor dan melindungi bisnis Anda.
Pertanyaan yang Sering Diajukan
MicrocosmWorks menerapkan Security Command Center untuk deteksi ancaman, VPC Service Controls untuk pencegahan eksfiltrasi data, Cloud Armor untuk perlindungan DDoS dan WAF, IAM dengan Workload Identity Federation, dan Chronicle SIEM untuk analitik keamanan.
Ya, MicrocosmWorks mengonfigurasi lingkungan GCP untuk kepatuhan SOC 2, HIPAA, PCI DSS, dan FedRAMP menggunakan Organization Policies, VPC Service Controls, Cloud KMS untuk enkripsi, dan Assured Workloads untuk persyaratan industri yang diatur.
Konsultasi keamanan dan kepatuhan GCP tersedia dengan harga $25-$50/jam, mencakup penilaian postur keamanan, konfigurasi Security Command Center, implementasi VPC Service Controls, dan penyelarasan kerangka kerja kepatuhan.
Ya, kami merancang dan menerapkan perimeter VPC Service Controls di sekitar proyek GCP yang sensitif, mengonfigurasi tingkat akses dan kebijakan ingress/egress, serta mengimplementasikan perimeter jembatan untuk komunikasi lintas-proyek yang terkontrol guna mencegah eksfiltrasi data.
Kami menerapkan IAM dengan hak istimewa terkecil menggunakan peran kustom, Workload Identity Federation untuk menghilangkan service account keys, IAM Conditions untuk akses yang peka konteks, dan IAM Recommender untuk penyesuaian hak akses secara berkelanjutan di seluruh organisasi GCP Anda.