15+
自动化管道
99.9%
安全合规
60%
更快的部署
SOC2
合规准备
服务类别
云安全
理想适用
需要云安全强化、合规准备或为监管要求进行持续安全监控的公司。
时间表
4 – 12周
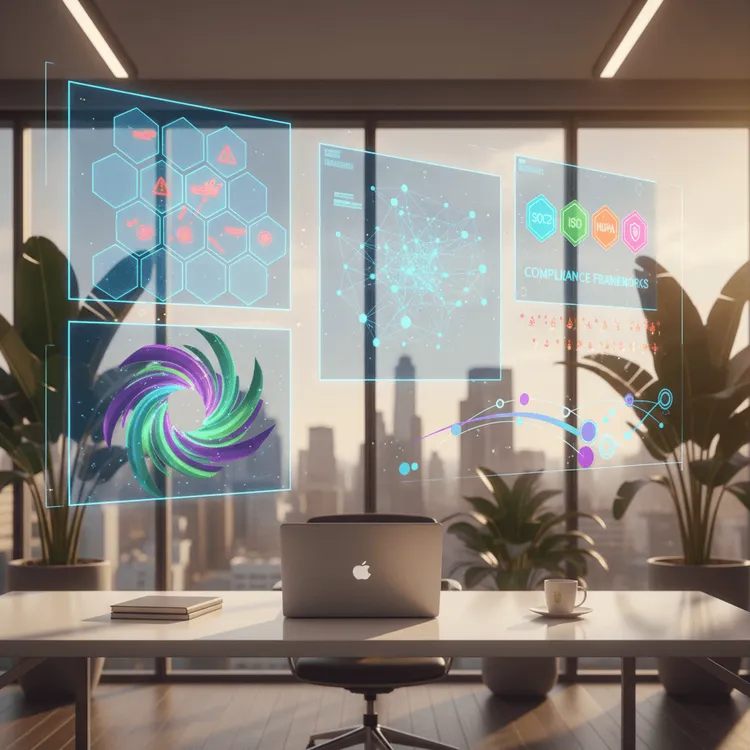
为什么选择MicrocosmWorks进行云安全与合规?
云安全不是一次性的项目——它是一个必须随着您的基础设施、威胁环境和合规要求而不断发展的持续实践。我们的安全团队在您的云环境中实施深度防御策略,结合预防性控制、检测监控和响应自动化来保护您的数据并满足监管要求。
我们的云安全与合规能力
- 安全架构审查 — 根据CIS基准评估您的云安全态势,识别差距,并按风险级别优先进行修复。
- IAM与访问控制 — 实施最小权限IAM策略、基于角色的访问、MFA强制执行以及敏感资源的按需访问。
- SOC2准备 — 指导您的组织通过SOC2 Type I和Type II准备,包括控制实施和证据收集。
- 漏洞管理 — 部署基础设施、容器和依赖项的自动扫描,并提供优先级修复工作流程。
- 网络安全 — 为您的云环境实施WAF、DDoS保护、网络分段和零信任网络。
- 加密与密钥管理 — 配置静态和传输中的加密,管理KMS密钥,并使用Vault或云原生工具实施秘密管理。
- 合规监控 — 部署针对SOC2、HIPAA、PCI-DSS或GDPR的持续合规检查,具有自动漂移检测和警报功能。
安全技术栈
我们使用云原生工具如GuardDuty、Security Hub、Cloud Armor和Defender以及第三方解决方案如HashiCorp Vault、Snyk、Trivy和Open Policy Agent在AWS、GCP和Azure上实施安全。我们的自动化确保通过CI/CD和基础设施即代码管道一致地执行安全策略。
适用对象
此服务适用于处理敏感数据、准备合规认证或需要改善其云安全态势的公司。无论您是准备首次SOC2审计的初创公司还是加强现有控制的企业,我们提供的安全服务将支持您的业务而不是阻碍它。
我们的流程
1
发现
评估您当前的安全态势、合规要求、威胁模型和风险承受能力。
2
架构
设计一个与您的合规框架和风险优先级相匹配的安全架构。
3
实施
在您的云中部署安全控制、IAM策略、监控工具和合规自动化。
4
优化
调整检测规则,减少误报,修复发现的问题,并准备审计证据。
5
运营
建立持续的合规监控、定期安全审查和事件响应程序。
技术栈
安全工具
GuardDutySecurity HubSnykTrivy
身份与访问
IAMSSOVaultMFA
网络安全
WAFCloud Armor安全组零信任
合规
SOC2HIPAAPCI-DSSOPA
我们服务的行业
医疗保健金融服务SaaS电子商务政府法律保险教育
常见问题
MicrocosmWorks 提供云安全评估、身份和访问管理、网络安全配置、加密实施、SIEM 和威胁检测设置、合规框架对齐,以及跨 AWS、Azure 和 GCP 的持续安全监控。
云安全咨询服务的费用为每小时 25-50 美元,内容包括安全审计、合规性差距分析、补救措施实施以及云环境的持续安全监控配置。
MicrocosmWorks 在云平台上帮助实施 SOC 2 Type II、HIPAA、PCI DSS、GDPR、ISO 27001 和 FedRAMP 合规性,通过配置技术控制、审计日志、加密和访问管理来满足框架要求。
是的,MicrocosmWorks 进行云安全审计,审查 IAM policies、网络暴露、加密态势、日志记录漏洞和合规性对齐,并提供带有修复指导和实施支持的优先发现项。
我们部署云原生 SIEM 解决方案,例如结合 Security Hub 的 AWS GuardDuty、Azure Sentinel,或结合 Chronicle 的 GCP Security Command Center,并配置检测规则、自动化响应剧本和安全运营仪表板,以实现持续威胁监控。