AWS ECR을 활용하여 컨테이너 이미지를 관리하고 배포하는 방법
최신 애플리케이션은 컨테이너를 사용하여 점점 더 많이 구축되고 있으며, 컨테이너는 환경 전반에 걸쳐 일관성, 이식성 및 간소화된 배포를 제공합니다.
저희 비디오 처리 플랫폼이 성장함에 따라, 저희는 인프라 전반에 걸쳐 컨테이너 이미지를 저장, 관리 및 배포할 안정적인 방법이 필요했습니다. 이를 해결하기 위해 Amazon Web Services Elastic Container Registry (ECR)을 도입했습니다.
이 블로그에서 저희는 AWS ECR이 무엇인지, 왜 AWS ECR이 저희 배포 워크플로우에서 중요한 역할을 하는지, 그리고 이것이 어떻게 저희가 안정적이고 효율적인 릴리스를 유지하는 데 도움이 되는지 살펴보겠습니다.
AWS ECR이란 무엇인가요?
AWS Elastic Container Registry (ECR)은 완전 관리형 컨테이너 이미지 레지스트리입니다.
AWS ECR을 통해 팀은 다음을 수행할 수 있습니다.
- Docker 이미지를 안전하게 저장
- 이미지 버전 관리
- 환경 전반에 걸쳐 이미지 공유
- 배포 파이프라인과 통합
- AWS 보안 정책을 통한 접근 제어
ECR을 중앙 집중식 저장소라고 생각해보세요. 컨테이너 이미지가 프로덕션 환경에 배포되기 전에 저장되는 곳입니다.
컨테이너 이미지 관리가 중요한 이유
모든 배포는 컨테이너 이미지로 시작됩니다.
이러한 이미지에는 다음이 포함됩니다.
- 애플리케이션 코드
- 종속성
- 런타임 구성
- 시스템 라이브러리
- 처리 도구
중앙 집중식 레지스트리가 없으면 환경 전반에 걸쳐 배포를 관리하는 것이 어려워지고 오류가 발생하기 쉽습니다.
컨테이너 레지스트리는 모든 환경이 정확히 동일한 애플리케이션 버전을 실행하도록 보장합니다.
저희가 AWS ECR을 선택한 이유
원활한 AWS 통합
저희 인프라가 AWS 위에 구축되어 있기 때문에, ECR은 저희 배포 워크플로우와 자연스럽게 통합됩니다.
이를 통해 저희는 다음을 수행할 수 있습니다.
- CI/CD 파이프라인에서 이미지를 직접 푸시
- ECS 워크로드에 이미지 배포
- AWS IAM을 사용하여 권한 관리
- 인프라 운영 간소화
안전한 이미지 저장
보안은 프로덕션 워크로드에 매우 중요합니다.
ECR은 다음을 제공합니다.
- 프라이빗 리포지토리
- 접근 제어
- 암호화
- 안전한 이미지 배포
이는 승인된 시스템만 배포 아티팩트에 접근할 수 있도록 보장하는 데 도움이 됩니다.
버전 관리 및 롤백
ECR에 푸시된 모든 이미지는 버전 관리 및 추적이 가능합니다.
이를 통해 저희는 다음을 수행할 수 있습니다.
- 특정 애플리케이션 버전 배포
- 새 릴리스를 안전하게 테스트
- 필요할 때 신속하게 롤백
- 배포 일관성 유지
운영 단순성
자체 호스팅 컨테이너 레지스트리를 관리하려면 유지 보수, 모니터링 및 보안 관리가 필요합니다.
ECR은 완전 관리형 솔루션을 제공함으로써 이러한 오버헤드를 제거합니다.
이를 통해 저희 팀은 인프라 유지 보수보다는 제품 구축에 집중할 수 있습니다.
AWS ECR 사용 방법
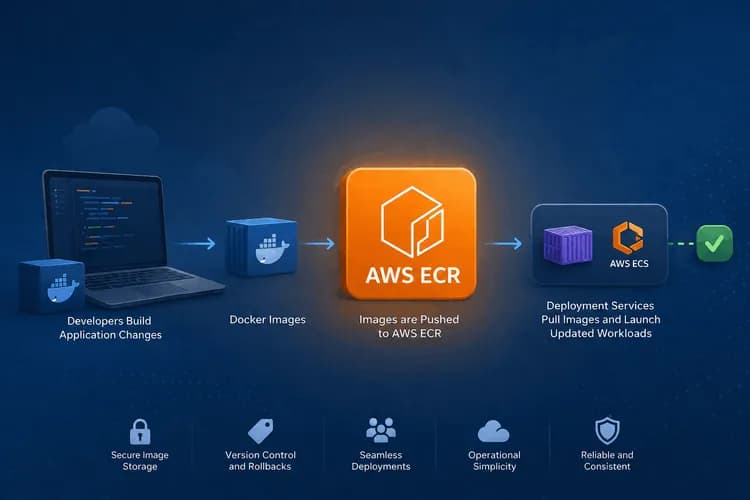
저희의 배포 워크플로우는 간단한 프로세스를 따릅니다.
- 개발자가 애플리케이션 변경 사항을 구축합니다.
- Docker 이미지가 생성됩니다.
- 이미지가 AWS ECR에 푸시됩니다.
- 배포 서비스가 ECR에서 이미지를 풀(pull)합니다.
- 업데이트된 워크로드가 자동으로 시작됩니다.
이 워크플로우는 안정적이고 반복 가능한 배포를 보장합니다.
저희 플랫폼의 이점
AWS ECR을 활용함으로써 저희는 다음을 얻습니다.
- 중앙 집중식 이미지 관리
- 일관된 배포
- 더 빠른 릴리스 주기
- 간소화된 운영
- 향상된 보안
- 안정적인 버전 관리
결론
AWS ECR은 저희 컨테이너 배포 워크플로우의 기반 역할을 합니다. 안전하고 확장 가능한 이미지 레지스트리를 제공함으로써, 저희는 일관된 배포를 유지하고 인프라 전반에 걸쳐 애플리케이션 제공을 간소화할 수 있습니다.